Survivre au phishing, aux ransomwares et au vol de données, par Eric Lemaire

Survivre au phishing, aux ransomwares et au vol de données, par Eric Lemaire

6 min de lecture

Partager cet article

La cybersécurité n’est pas une affaire d’outils mais de discipline et de compétence. Discrétion, mise à jour permanente, contrôle strict des accès et apprentissage des incidents constituent les véritables lignes de défense. À partir d’exemples concrets, cet article rappelle que les attaques réussies exploitent d’abord des failles humaines et organisationnelles, bien plus que des failles techniques.
La cybersécurité est encore trop souvent présentée comme une question d’outils. Cette approche est trompeuse. Les incidents les plus graves ne résultent pas d’attaques sophistiquées, mais d’un enchaînement de négligences, de mauvaises pratiques et d’excès de visibilité. J’ai synthétisé dans 6 paragraphes ci-dessous tous les types d’accidents que j’ai pu constater.
Vivons heureux, vivons cachés

L’expérience montre que la première règle est celle de la discrétion. Dans de nombreuses organisations, l’information circule trop librement. Les noms des clients, les périmètres d’intervention, les outils utilisés ou les procédures internes sont exposés, parfois publiquement. Cette transparence involontaire constitue un avantage direct pour un attaquant, qui n’a plus à explorer le système mais simplement à exploiter ce qui lui est donné.
La menace fantôme des piratages de données, par Eric Lemaire
Il y a encore dix ans, les cyberattaques relevaient du fait divers technologique. Aujourd’hui, elles sont devenues une réalité quotidienne, massive et stratégique. La France, comme l’ensemble des puissances occidentales, est désormais confrontée à une pression constante sur ses données : administrations, grandes entreprises, PME, associations. Aucun acteur n’

Un cas concret illustre ce point. Un collaborateur ayant quitté une entreprise pour rejoindre un service de l’État a vu son ancien compte, insuffisamment sécurisé, devenir une cible. L’intérêt ne portait pas sur la personne elle-même, mais sur les accès qu’elle avait détenus. Dans un autre cas, une entreprise avait volontairement exposé une fausse sauvegarde sur son réseau. Lors d’une attaque par ransomware, cette sauvegarde a été détruite, laissant intacte la sauvegarde réelle, restée invisible. Ce type de stratégie rappelle une évidence : ce qui est visible est attaqué, ce qui est connu est ciblé.
La provocation du CEO de Palantir Technologies à Davos, par Eric Lemaire
Le CEO de Palantir Technologies à Davos s’est offert une provocation lors de son intervention : « Il devient difficile d’imaginer pourquoi nous aurions besoin d’une immigration de masse, sauf pour des compétences très spécialisées. » Derrière la formule choc, Alex Karp, CEO de Palantir, esquisse surtout une thèse plus

Evidemment, vous devez faire des sauvegardes complétes et régulières. Et essayer au moins une fois par an récupérer des choses dessus…

Soyons à l’état de l’art

La seconde faiblesse majeure réside dans l’obsolescence des systèmes. L’utilisation de versions anciennes de logiciels, de bases de données ou d’outils de développement demeure l’un des facteurs les plus fréquents de compromission.
L'État vous oblige à tout faire en ligne — et il n'a pas su garder ses propres fichiers
Photo by Julio Lopez / Unsplash

L'État vous oblige à tout faire en ligne — et il n'a pas su garder ses propres fichiers

L’administration a progressivement fermé ses guichets pour imposer les démarches numériques. En avril 2026, le portail de l’ANTS, devenu France Titres, a pourtant subi une faille permettant la divulgation de données personnelles concernant potentiellement 11,7 millions de comptes. Le portail a dû être placé en maintenance, tandis qu’une enquête était ouverte pour déterminer la chaîne des responsabilités. LE COURRIER DES STRATÈGES Restez libre ! LA NEWSLETTER · GRATUITE Le Courrier,


Rédaction

Rédaction

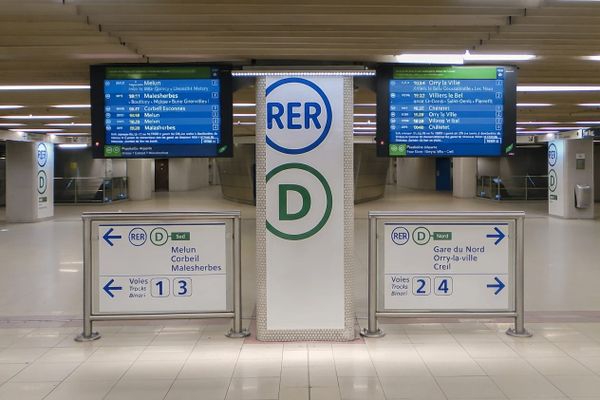
RER D : 25 trains supprimés chaque jour, et un expert pour constater le désastre

RER D : 25 trains supprimés chaque jour, et un expert pour constater le désastre

Alors que la SNCF retire en moyenne 25 trains par jour sur le RER D jusqu’à fin 2026, soit près de 5 % de l’offre, Valérie Pécresse missionne un expert pour « redresser » une ligne déjà condamnée par ses propres chiffres de ponctualité. Le voyageur, lui, continue de régler son Navigo au prix fort pour un service amputé, avec la promesse d’un dédommagement… début 2027. LE COURRIER DES STRATÈGES Restez libre ! LA NEWSLETTER · GRATUITE Le Courrier, chaque matin. L'essentiel de l'act


Lalaina Andriamparany

Lalaina Andriamparany