
L’administration a progressivement fermé ses guichets pour imposer les démarches numériques. En avril 2026, le portail de l’ANTS, devenu France Titres, a pourtant subi une faille permettant la divulgation de données personnelles concernant potentiellement 11,7 millions de comptes. Le portail a dû être placé en maintenance, tandis qu’une enquête était ouverte pour déterminer la chaîne des responsabilités.

DES STRATÈGES
Le Courrier,
chaque matin.
L'essentiel de l'actualité, passé au crible par les cinq plumes du Courrier. Dans votre boîte, chaque jour ouvré.
Gratuit. Vous restez libre de partir quand vous voulez.
JE M'INSCRIS lecourrierdesstrateges.frLe 15 avril 2026, un adolescent de 15 ans exploitait une vulnérabilité IDOR sur le portail moncompte.ants.gouv.fr, accéde aux données de 11,7 millions de comptes en modifiant un simple chiffre dans une URL. La centralisation des données d’identité entre les mains d’une administration qui refuse d’investir dans sa propre sécurité n’est pas une simplification, c’est un transfert de risque.

DES STRATÈGES
Allez au fond
des choses.
Deux grands formats par jour. Les cinq plumes du Courrier. La série Sécession, le dimanche.
Le monde commente. Vous, vous comprenez.
S'ABONNER lecourrierdesstrateges.fr11,7 millions de comptes concernés
Le 15 avril 2026, l’Agence nationale des titres sécurisés détecte un incident de sécurité sur son portail. Le 21 avril, le ministère de l’Intérieur reconnaît que 11,7 millions de comptes particuliers pourraient être concernés.
 Paolo Garoscio
Les données exposées sont loin d’être anodines : identifiant de connexion, nom, prénoms, adresse électronique, date de naissance et identifiant unique du compte. Pour certains usagers peuvent s’y ajouter l’adresse postale, le lieu de naissance ou le numéro de téléphone. Le ministère précise en revanche que les pièces jointes et données biométriques ne font pas partie des informations dont la divulgation a été constatée à ce stade.
 Rédaction
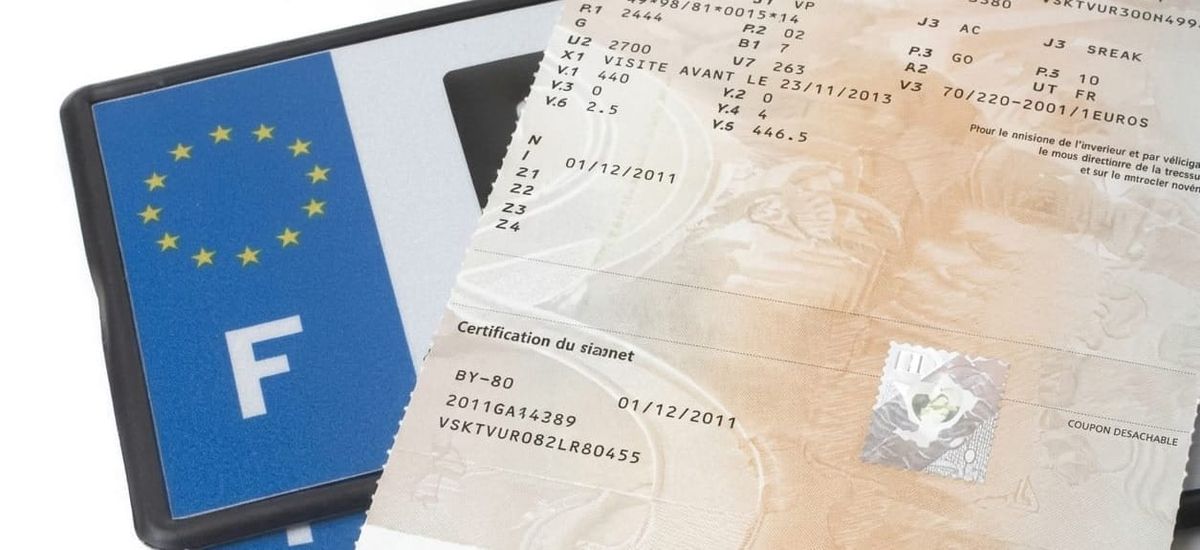
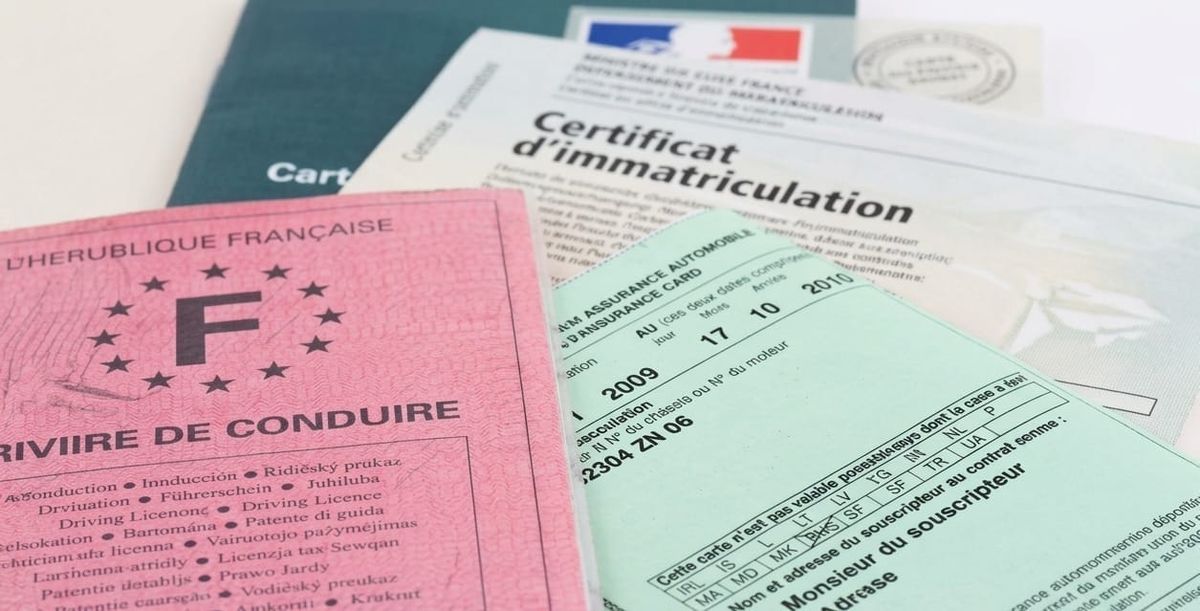
L’incident est particulièrement révélateur d’une administration devenue dépendante d’un portail numérique centralisé. Pour obtenir une carte grise, un permis ou effectuer certaines démarches liées aux titres d’identité, l’usager doit désormais passer par cette architecture numérique.
DES STRATÈGES
Entre deux éditions,
le fil.
La newsletter vous donne le matin. Le fil vous donne l'instant.
Gratuit, et en continu.
REJOINDRE LE FIL t.me/resterlibreUne panne, une enquête et une responsabilité à établir
Le 24 avril à 19 h 30, l’ANTS ferme son portail afin de renforcer sa sécurité. Les nouvelles démarches d’immatriculation, de permis et de titres d’identité deviennent temporairement indisponibles.
 Rédaction
Le dossier ne s’arrête pas à une opération de maintenance. L’incident a été signalé à la CNIL et à la procureure de la République de Paris, avec transmission à l’Office anti-cybercriminalité. Le ministre de l’Intérieur a également saisi l’Inspection générale de l’administration pour établir la chaîne de responsabilité. La Cour des comptes avait anticipé. Dans un rapport du 12 mars 2026, elle identifiait trente scénarios de fraude distincts et alertait sur la vulnérabilité structurelle d’un système délégué à plus de 30 000 opérateurs privés sans contrôle sérieux. Un an plus tôt, le 16 juin 2025, elle constatait déjà que les responsabilités en matière de sécurité informatique étaient « trop éclatées » et que les montants alloués à la cybersécurité 176,9 millions d’euros début 2022, restaient en deçà des enjeux.
Face au scandale, le Premier ministre Sébastien Lecornu a annoncé le 30 avril un plan cyber de 200 millions d’euros. Un adolescent de 15 ans a été placé en garde à vue. L’État promet de « tirer toutes les conséquences ». Mais les victimes n’ont toujours pas été prévenues individuellement.
DES STRATÈGES
Offrez-nous
un café.
Un média libre vit de ses lecteurs. Un pourboire ponctuel, sans compte ni engagement, quand le cœur vous en dit.
Vous donnez ce que vous voulez. Vous restez libre.
LAISSER UN POURBOIRE merci !